生物识别认证
HAC 中生物认证检测和认证识别命令的使用流程、边界和异常处理。
适用场景
生物识别认证用于在 HAC 中调用 Android 系统认证能力,让用户通过指纹、人脸或设备密码完成二次确认。
适合用于高风险或需要确认当前操作人的动作,例如作废、审批、放行、敏感数据查看、异常关闭和高价值物料出入库。
不是完整授权
生物认证只说明当前设备通过了系统认证。关键业务仍要结合活字格账号、角色权限、业务状态和服务端规则校验。
使用前提
- 应用运行在
HAC中; - 设备支持所选认证模式;
- 设备已录入指纹、人脸,或已设置锁屏密码;
- 目标 Android 版本和设备型号已做真机验证;
- 页面已定义认证失败、取消、超时和不可用时的备用流程。
命令速查
| 命令 | 类型 | 用途 |
|---|---|---|
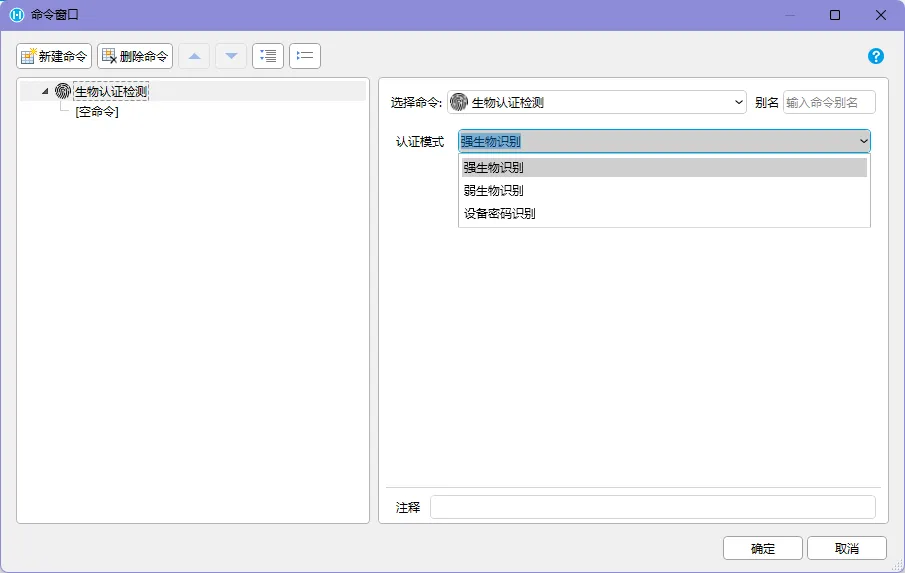
| 生物认证检测 | 异步 | 检测认证模式是否可用,并返回检测结果和信息 |
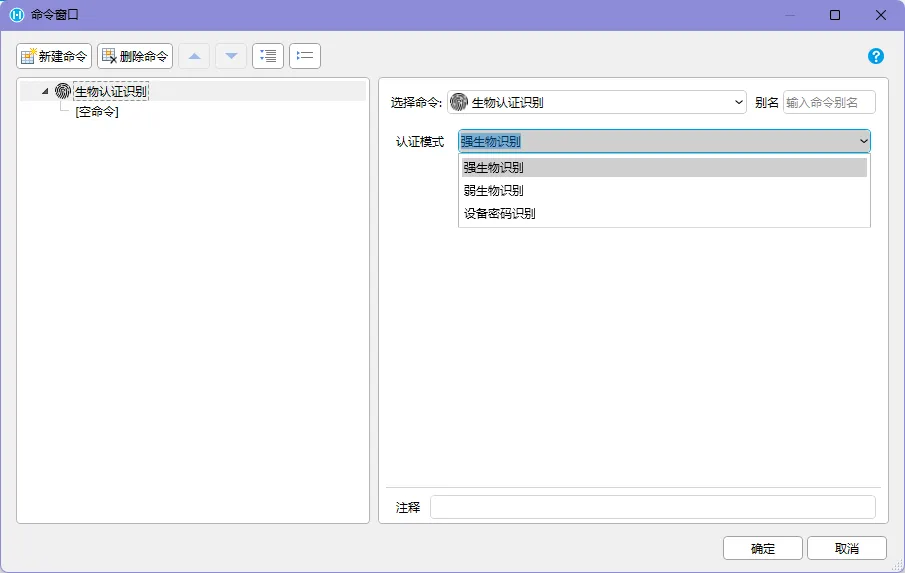
| 生物认证识别 | 异步 | 调起系统认证界面,并返回认证结果 |
认证模式:
| 模式 | 适用建议 |
|---|---|
| 强生物识别 | 作废、放行、敏感数据查看等高风险操作 |
| 弱生物识别 | 普通二次确认,安全要求较低 |
| 设备密码识别 | 无可用生物识别时的替代方式 |
推荐流程
用户点击关键操作
-> 页面展示操作对象和风险
-> 执行【生物认证检测】
-> 检测不可用:提示原因并停止
-> 检测可用:执行【生物认证识别】
-> 认证成功:继续执行业务命令
-> 认证失败 / 取消 / 超时:保留页面状态,不提交业务
-> 记录操作人、设备、时间、认证模式和结果
设计要点
- 认证前显示当前操作对象,例如“确认作废单据 SO-001”;
- 认证成功后再提交业务,不要提前保存关键结果;
- 认证弹出期间不要同时触发扫码、跳转、关闭 APP 或其他系统页面;
- 多人共用设备时,先确认当前活字格登录账号和现场操作人一致;
- 高风险操作必须保留服务端权限校验和审计记录。
异常处理
| 异常 | 常见原因 | 推荐处理 |
|---|---|---|
| 检测不可用 | 未录入生物信息、未设置密码、设备不支持、模式不匹配 | 展示检测信息,提示设置设备或切换模式 |
| 认证失败 | 指纹 / 人脸不匹配,密码错误 | 保留页面状态,允许重试或取消 |
| 用户取消 | 关闭系统认证界面 | 不执行业务动作,提示已取消 |
| 认证超时 | 长时间未完成认证 | 提示重新认证 |
| 当前不在 HAC 中 | 普通浏览器无法调用系统认证 | 隐藏入口或提示在 HAC 中使用 |
| 认证通过但业务失败 | 权限不足、网络异常、业务状态变化 | 显示业务失败原因,不把认证成功等同于提交成功 |